Workshop · ½ Tag · remote
DMARC bis p=reject, ohne dass legitime Mails verschwinden.
Ein DMARC-Eintrag mit p=none ist schnell gesetzt. Der Weg zu p=reject scheitert meistens an Absendern, die niemand auf dem Radar hat. In diesem Workshop finden wir sie gemeinsam, anhand Ihrer echten Reports, und richten SPF und DKIM so aus, dass Enforcement kein Risiko mehr ist.
- Dauer
- ½ Tag, ca. 4 Stunden
- Format
- Remote, auf Wunsch vor Ort
- Zielgruppe
- Admins & Mail-Verantwortliche
- Voraussetzungen
- Zugriff auf DNS und Exchange Online
Für wen
Für alle, die für die Domain geradestehen müssen
Spätestens seit Google, Yahoo und Microsoft von grösseren Absendern DMARC verlangen, ist das Thema auf dem Tisch. Und oft auch die Unsicherheit, was beim Umstellen kaputtgehen könnte.
Einsteiger
Sie haben SPF, DKIM und DMARC schon gehört, aber nie wirklich verstanden, wie sie zusammenspielen. Sie wollen wissen, was die Einträge bedeuten und warum ein einzelnes Zeichen über die Zustellung entscheiden kann.
- Die drei Verfahren verständlich erklärt
- Am Beispiel Ihrer eigenen Domain
Erfahrene Admins
DMARC steht bei Ihnen seit Monaten auf p=none, die Reports stapeln sich ungelesen. Sie wollen endlich auf Enforcement und brauchen ein sauberes Vorgehen für Drittanbieter, Subdomains und Sonderfälle.
- Report-Analyse und Alignment-Fehler
- Strategie für Drittanbieter und Subdomains
Inhalte
Was Sie lernen
Technisch sauber, aber immer mit Blick auf die Frage, die zählt: Kommen die Mails danach noch an?
- SPF richtig aufbauen: Mechanismen, ~all und -all, nur ein SPF-Eintrag pro Domain
- Das Limit von 10 DNS-Lookups verstehen und SPF-Einträge entschlacken
- DKIM in Exchange Online aktivieren: CNAME-Einträge, Selektoren und Schlüsselrotation
- DKIM bei Drittanbietern wie Newsletter-Tools, CRM oder Ticketsystemen einrichten
- DMARC-Tags verstehen: p, sp, rua, pct sowie adkim und aspf
- Alignment: warum SPF «pass» noch lange kein DMARC «pass» bedeutet
- Aggregate Reports (rua) lesen und unbekannte Absender identifizieren
- Entscheiden, welche Absender autorisiert, umgezogen oder abgeschaltet werden
- Der gestufte Weg: p=none, dann quarantine, dann reject
- Subdomains und nicht versendende Domains gegen Spoofing absichern
Agenda
So läuft der halbe Tag ab
Richtwerte. Liegen bei Ihnen bereits Reports vor, verbringen wir mehr Zeit mit der Analyse.
- 08:30
Bestandsaufnahme Ihrer Domains
Wir lesen gemeinsam Ihre aktuellen SPF-, DKIM- und DMARC-Einträge aus und sammeln alle Systeme, die im Namen Ihrer Domain Mails verschicken könnten.
- 09:30
SPF und DKIM sauber ausrichten
SPF-Lookups zählen und reduzieren, DKIM in Exchange Online und bei Drittanbietern einrichten, Alignment mit der Absenderdomain herstellen.
- 10:45
DMARC-Reports lesen
Aufbau der Aggregate Reports, typische Muster, Weiterleitungen und Mailinglisten. Wir gehen Ihre echten Reports durch und ordnen jede Quelle ein.
- 11:45
Fahrplan zu p=reject
Massnahmen pro Absender, Zeitplan für die Stufen quarantine und reject, Rückweg bei Problemen und Monitoring nach der Umstellung.
Ergebnis
Ein Fahrplan, nach dem Sie ohne Bauchweh auf Enforcement gehen
Für die laufende Auswertung der Reports können Sie unser eigenes Tool DMARC Geeks nutzen, müssen aber nicht. Der Fahrplan funktioniert mit jedem Report-Dienst.
- Inventar aller legitimen Absender mit Status SPF, DKIM und Alignment
- Bereinigter SPF-Eintrag unter dem Lookup-Limit
- DKIM aktiv für Exchange Online und die wichtigsten Drittanbieter
- DMARC-Eintrag mit Reporting, bereit für die nächste Stufe
- Zeitplan von p=none über quarantine bis reject, mit Kriterien pro Stufe
- Checkliste für neue Absender, damit es so bleibt
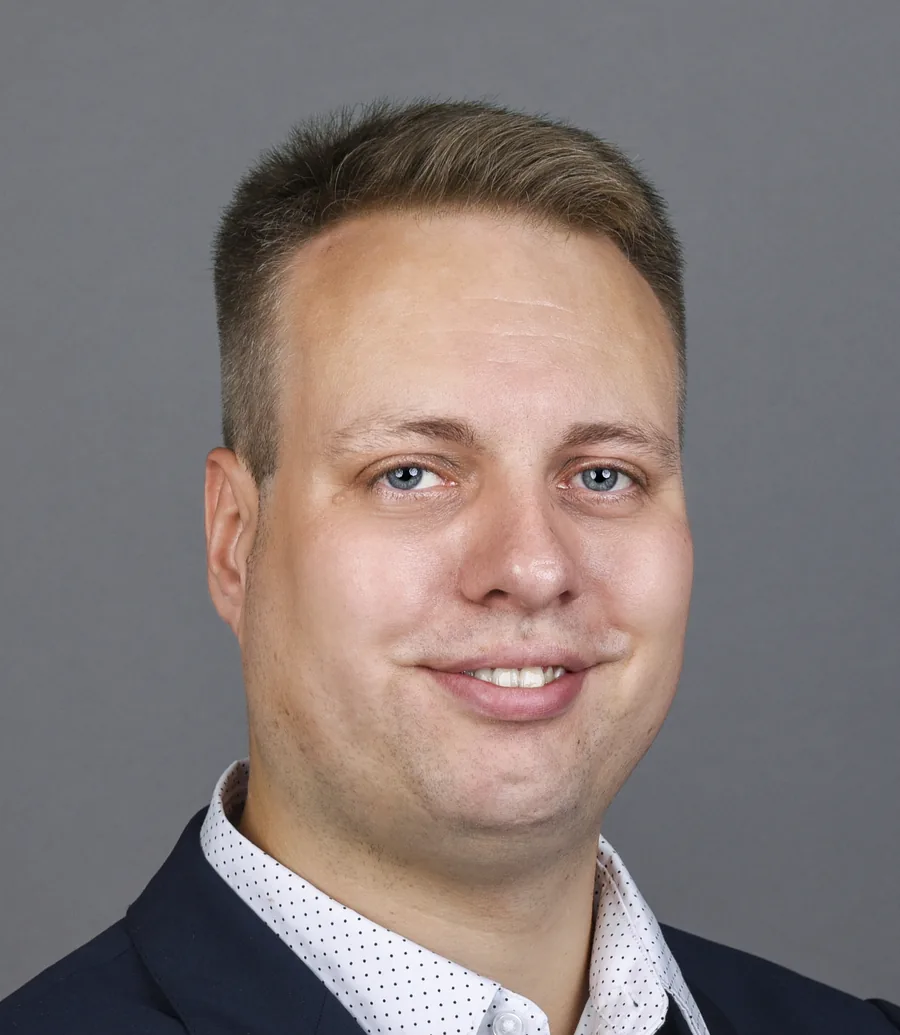
Trainer
Nils Lappenbusch
Microsoft Certified Trainer (MS-102, MD-102) · Founder & Technology Architect
«Bei fast jeder Domain taucht in den Reports ein Absender auf, den niemand kannte: der Scanner im Keller, das alte Shop-System, ein Newsletter-Tool aus einem früheren Projekt. Genau diese Systeme finden wir im Workshop, bevor p=reject sie stilllegt.»
Häufige Fragen
DMARC-Workshop: was Sie wissen sollten
Was, wenn wir noch gar keinen DMARC-Eintrag haben?
Dann setzen wir im Workshop einen mit p=none und Reporting auf. Damit Sie im Workshop schon echte Daten haben, empfehlen wir, den Eintrag zwei bis vier Wochen vorher zu setzen. Wir schicken Ihnen dafür nach dem Vorgespräch eine kurze Anleitung.
Stellen wir im Workshop direkt auf p=reject um?
In der Regel nicht. Der Workshop schafft die Grundlage: Absender bereinigt, SPF und DKIM ausgerichtet, Fahrplan festgelegt. Die Stufen quarantine und reject folgen, wenn die Reports zeigen, dass alle legitimen Mails sauber authentifiziert sind.
Funktioniert das auch ohne Microsoft 365?
Ja. SPF, DKIM und DMARC sind offene Standards. Die DKIM-Einrichtung zeigen wir am Beispiel von Exchange Online, die Prinzipien gelten aber für jeden Mailserver und jeden Versanddienst.
Was kostet der Workshop?
Festpreis pro Workshop und Team. Die Offerte erhalten Sie nach einem kurzen Vorgespräch, in dem wir auch klären, wie viele Domains wir anschauen.
In welcher Sprache und mit welchem Abschluss?
Auf Deutsch, auf Wunsch auch auf Schweizerdeutsch. Auf Wunsch erhalten die Teilnehmenden eine Teilnahmebestätigung. Wichtiger ist aber der Fahrplan, den Sie danach umsetzen.
Weitere Workshops
Passt auch zu Ihrem Team
M365 Security-Grundschutz
Conditional Access, MFA, Defender und Mail-Schutz: Am Ende des Tages steht Ihr eigener, priorisierter Härtungsplan.
Zum WorkshopKI im Arbeitsalltag
Prompting, Copilot und Agenten mit Augenmass: Was heute schon trägt, wo die Grenzen sind und was Sie morgen konkret anders machen.
Zum WorkshopPowerShell & Graph für M365-Admins
Von der Klickstrecke zum Skript: App-Registrierungen, Zertifikate, Graph-Abfragen und wiederholbare Admin-Aufgaben.
Zum WorkshopWer verschickt eigentlich alles Mails in Ihrem Namen?
In 30 Minuten schauen wir auf Ihre Domain und klären, wie der Workshop für Ihr Team aussehen soll. Danach erhalten Sie eine Offerte mit Festpreis.