Workshop · 1 Tag
M365 Security-Grundschutz: vom Bauchgefühl zum Härtungsplan.
«Security haben wir eingeschaltet. Glaube ich.» Wir gehen einen Tag lang durch Ihren eigenen Tenant: Conditional Access, MFA, Admin-Rollen, Defender und Mail-Schutz. Sie sehen, was wirklich aktiv ist, was fehlt und in welcher Reihenfolge Sie es angehen.
- Dauer
- 1 Tag, ca. 09:00 bis 17:00
- Format
- Vor Ort oder remote, firmenintern
- Zielgruppe
- IT-Verantwortliche & Admins
- Voraussetzungen
- Admin-Zugang zum Tenant oder Demo-Tenant
Für wen
Für alle, die den Tenant verantworten, aber nicht jede Einstellung kennen
Typisch sind KMU mit einer kleinen IT oder einem externen Dienstleister, bei denen Microsoft 365 gewachsen ist, die Sicherheit aber nie systematisch angeschaut wurde.
Einsteiger und IT-Verantwortliche
Sie betreuen Microsoft 365 neben vielem anderen und wollen verstehen, welche Schutzmechanismen es gibt, was davon in Ihrer Lizenz steckt und wo die grössten Risiken liegen.
- Grundlagen verständlich, ohne Folienschlacht
- Klare Prioritäten statt endloser Checklisten
Erfahrene Admins
Sie kennen die Portale, haben aber keine Zeit, jede Richtlinie gegen aktuelle Empfehlungen zu prüfen. Sie wollen eine zweite Meinung und eine saubere Reihenfolge für die Umsetzung.
- Review Ihrer bestehenden Richtlinien
- Stolpersteine aus echten Rollouts
Inhalte
Was Sie lernen
Wir konzentrieren uns auf die Massnahmen, die in KMU die meisten Angriffe verhindern, und erklären jeweils, was sie im Alltag für die Benutzer bedeuten.
- Conditional Access aufbauen: Richtlinien zuerst im Report-only-Modus testen, dann scharf schalten
- Notfallzugriffskonten (Break-Glass) richtig anlegen, ausnehmen und überwachen
- Legacy-Authentifizierung blockieren und Ausnahmen sauber dokumentieren
- MFA-Methoden einordnen: von SMS bis zu FIDO2-Sicherheitsschlüsseln und Passkeys
- Phishing-resistente MFA mit Authentifizierungsstärken für Admins und kritische Konten
- Admin-Rollen nach dem Prinzip der geringsten Rechte, weniger globale Administratoren
- Defender for Office 365 und Exchange Online Protection: Voreingestellte Sicherheitsrichtlinien (Standard und Strict)
- Safe Links, Safe Attachments und Schutz vor Identitätswechsel einordnen
- Microsoft Secure Score lesen: welche Empfehlungen zählen und welche nicht
- Änderungen mit Rückweg: testen, dokumentieren, schrittweise ausrollen
Agenda
So läuft der Tag ab
Richtwerte. Wo Ihr Tenant mehr Aufmerksamkeit braucht, verschieben wir die Gewichte.
- 09:00
Bestandsaufnahme im eigenen Tenant
Lizenzen, Secure Score, bestehende Richtlinien und Admin-Konten. Wir schauen gemeinsam nach, was tatsächlich aktiv ist, nicht was im Konzept steht.
- 10:30
Identitäten: MFA und Admin-Rollen
Authentifizierungsmethoden, Registrierung, phishing-resistente Methoden wie FIDO2 und Passkeys. Wer ist globaler Administrator und warum?
- 13:00
Conditional Access in der Praxis
Grundrichtlinien entwerfen, Notfallzugang einplanen, im Report-only-Modus testen und die Auswirkungen in den Anmeldeprotokollen prüfen.
- 15:00
Mail- und Bedrohungsschutz
Exchange Online Protection und Defender for Office 365: voreingestellte Sicherheitsrichtlinien, Safe Links, Safe Attachments, Quarantäne und was die Benutzer davon merken.
- 16:15
Ihr Härtungsplan
Alle Befunde landen in einem priorisierten Plan mit Aufwand, Auswirkung und Reihenfolge. Offene Fragen und nächste Schritte zum Abschluss.
Ergebnis
Nach dem Workshop wissen Sie, was zu tun ist. Und in welcher Reihenfolge.
Der Härtungsplan gehört Ihnen. Sie können ihn selbst umsetzen, mit Ihrem Dienstleister oder mit uns. Wer Richtlinien reproduzierbar ausrollen will, kann dafür unsere M365 Security Platform nutzen.
- Priorisierter Härtungsplan mit Aufwand und Auswirkung pro Massnahme
- Conditional-Access-Entwurf inklusive Ausnahmen und Notfallkonten
- Fahrplan zu phishing-resistenter MFA, zuerst für Admins
- Liste der Admin-Rollen mit Empfehlung zur Reduktion
- Bewertung Ihrer Mail-Schutzrichtlinien gegen die Microsoft-Empfehlungen
- Was bereits im Workshop umgesetzt wurde, sauber dokumentiert
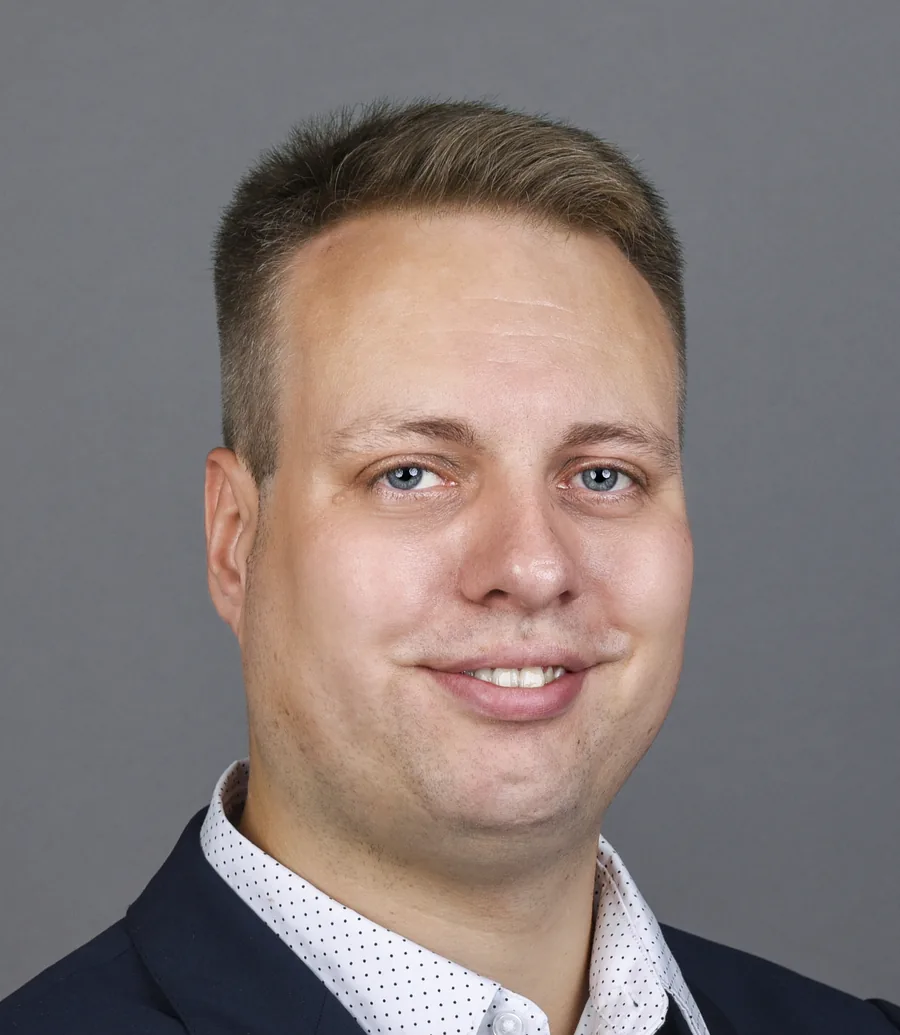
Trainer
Nils Lappenbusch
Microsoft Certified Trainer (MS-102, MD-102) · Founder & Technology Architect
«Ich sehe regelmässig Tenants, in denen Conditional Access existiert, aber niemand mehr weiss, was die Richtlinien tun. Oder in denen es keinen Notfallzugang gibt, bis man ihn braucht. Im Workshop schauen wir gemeinsam nach und machen daraus einen Plan, den Ihr Team auch umsetzen kann.»
Häufige Fragen
Security-Grundschutz: was Sie wissen sollten
Arbeiten wir wirklich im Produktiv-Tenant?
Ja, wenn Sie das möchten. Wir lesen Konfigurationen aus und testen neue Conditional-Access-Richtlinien zuerst im Report-only-Modus. Scharf geschaltet wird nur, was Sie bewusst entscheiden. Alternativ arbeiten wir in einem Demo-Tenant und übertragen die Erkenntnisse auf Ihre Umgebung.
Welche Lizenzen brauchen wir?
Keine bestimmten. Conditional Access setzt Entra ID P1 voraus, das etwa in Microsoft 365 Business Premium enthalten ist. Defender for Office 365 ist je nach Plan dabei oder nicht. Wir zeigen, was Ihre Lizenzen hergeben, und wo eine Erweiterung wirklich etwas bringt.
Was kostet der Workshop?
Festpreis pro Workshop und Team. Die Offerte erhalten Sie nach einem kurzen Vorgespräch, in dem wir Teilnehmende, Ausgangslage und Format klären.
In welcher Sprache findet der Workshop statt?
Auf Deutsch, auf Wunsch auch auf Schweizerdeutsch. Die Portale und Fachbegriffe bleiben meistens Englisch, so wie Sie sie im Alltag sehen.
Bekommen die Teilnehmenden ein Zertifikat?
Auf Wunsch eine Teilnahmebestätigung. Wer eine offizielle Microsoft-Zertifizierung anstrebt, etwa MS-102, kann eine gezielte Prüfungsvorbereitung bei uns buchen.
Weitere Workshops
Passt auch zu Ihrem Team
DMARC bis p=reject
Alle Absender finden, SPF und DKIM ausrichten, ohne Zustellprobleme auf Enforcement gehen. Mit Ihren echten Reports.
Zum WorkshopKI im Arbeitsalltag
Prompting, Copilot und Agenten mit Augenmass: Was heute schon trägt, wo die Grenzen sind und was Sie morgen konkret anders machen.
Zum WorkshopPowerShell & Graph für M365-Admins
Von der Klickstrecke zum Skript: App-Registrierungen, Zertifikate, Graph-Abfragen und wiederholbare Admin-Aufgaben.
Zum WorkshopWie sicher ist Ihr Tenant wirklich?
In 30 Minuten klären wir, wo Ihr Team steht und wie der Workshop aussehen soll. Danach erhalten Sie eine Offerte mit Festpreis.